Aclaremos algo primero.
Los ataques de repetición no dan miedo.
No destruyen contraseñas.
No inyectan código maligno con textos de hackers verdes volando por todos lados.
Son astutos. Educados. Y molestamente efectivos.
Y sí, se aplican absolutamente a WordPress sitios.
Especialmente si su sitio maneja inicios de sesión, pagos, formularios de contacto, solicitudes AJAX o cualquier cosa que involucre botones "Enviar".
Entonces… ¿Qué es un ataque de repetición (en lenguaje humano)?
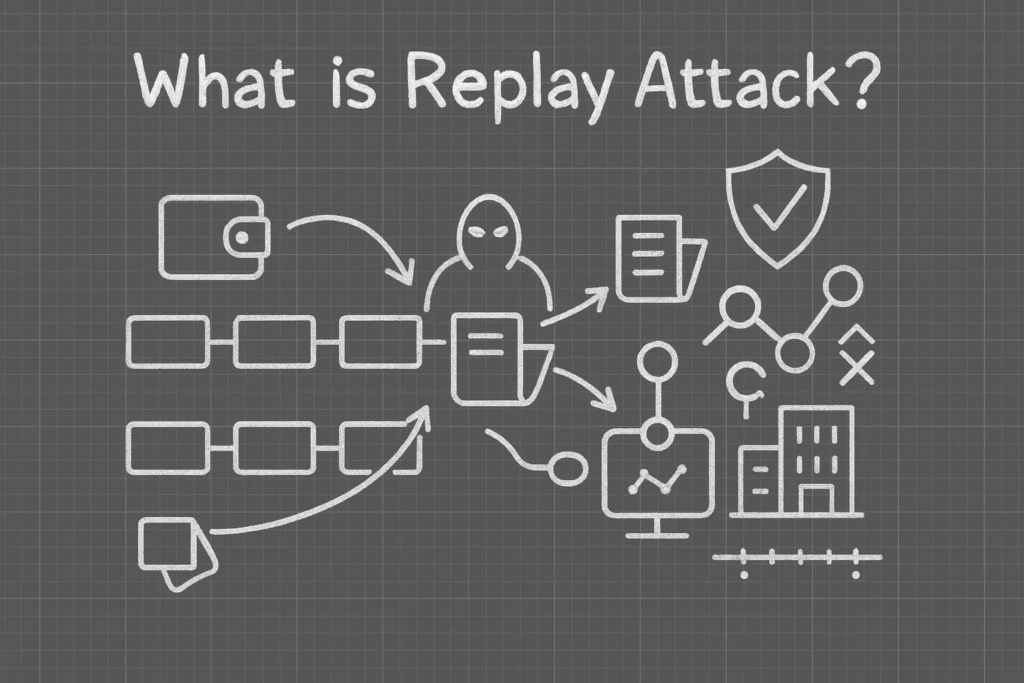
Un ataque de repetición es básicamente esto:
Un atacante registra una solicitud legítima (como un inicio de sesión, el envío de un formulario o un pago) y la vuelve a enviar. Y otra vez. Y otra vez.
No se requieren habilidades de piratería.
Simplemente copie → pegue → beneficio.
Si su sitio de WordPress no verifica si una solicitud ya se ha utilizado, su sitio felizmente dice:
“¡Claro! Hagámoslo otra vez.”
Y ahí es donde empiezan los problemas.
Por qué los sitios de WordPress son objetivos prioritarios
WordPress no es inseguro por defecto, pero es flexible. Y la flexibilidad invita a errores.
Esta es la razón por la que los ataques de repetición adoran WordPress:
- Los complementos no siempre son genios de la seguridad
Algunos omiten las comprobaciones de nonce. Otros reutilizan tokens. Otros simplemente esperan lo mejor. - Hay muchas solicitudes sensibles circulando
Inicios de sesión, pagos, restablecimientos de contraseñas, formularios de contacto... lo que sea. - API AJAX y REST en todas partes
El WordPress moderno se ejecuta con solicitudes en segundo plano. A los hackers les encantan las solicitudes en segundo plano. - Todavía existen configuraciones incorrectas de SSL
Sí, en 2025. Desafortunadamente.
Cómo se ven los ataques de repetición en el mundo real
No es teórico. Es muy real.
Secuestro de inicio de sesión
Una solicitud de inicio de sesión capturada se reutiliza. Sesión secuestrada. Ahora eres otra persona.
Pagos duplicados
Una solicitud de pago → repetida → cobros dobles (o triples). Los clientes entran en pánico. Tú entras en pánico aún más.
Formulario Spam con esteroides
Un formulario de contacto enviado se reprodujo 500 veces. Tu bandeja de entrada llora.
Puntos finales de API abusados
Las llamadas AJAX o REST sin protección se reproducen hasta que su servidor pide clemencia.
Nivel adicional: HTTP/3 y 0-RTT hacen que esto sea más complicado
Internet más rápido viene con… sorpresas divertidas.
TLS 1.3 introdujo 0-RTT (datos iniciales), que es rejugable por diseño. No es un error, es física.
Si su sitio de WordPress:
- Utiliza una CDN
- Admite HTTP/3
- Acepta datos tempranos sin validación
Felicitaciones, has ampliado la ventana de repetición.
Si no lo haces necesidad Datos tempranos, desactívalos. Las ganancias de velocidad no compensan los problemas de seguridad.
Cómo detener los ataques de repetición en WordPress (sin perder el sueño)
Buenas noticias: WordPress ya te da las herramientas. Solo tienes que usarlas.
1. Usa nonces como si lo sintieras
Nonces = “número usado una vez”.”
Son la defensa de repetición incorporada de WordPress.
- Usar
campo wp_nonce()en formas - Validar con
wp_verify_nonce() - Auditar código personalizado y complementos antiguos
Si una solicitud no tiene un nonce válido, no entra. Simple.
2. Añadir límites de tiempo
Incluso las buenas solicitudes no deberían durar para siempre.
- Agregar marcas de tiempo a las solicitudes
- Rechace cualquier cosa que tenga más de unos pocos minutos de antigüedad.
Ventana de repetición cerrada.
3. Tokens de un solo uso para acciones sensibles
Restablecimiento de contraseñas, enlaces mágicos, confirmaciones de pago: úselos una vez y caduca rápidamente.
La mayoría de los plugins serios lo admiten. Actívalo.
4. HTTPS en todas partes (sin excepciones)
HTTPS encripta el tráfico, lo que hace que la captura de repeticiones sea mucho más difícil.
- Forzar SSL
- Corregir advertencias de contenido mixto
- Dejen de fingir que HTTP "probablemente esté bien"“
Que no es.
5. Bloquear las API AJAX y REST
Nunca confíes en una solicitud sólo porque “proviene de tu sitio”.”
- Requerir estados de inicio de sesión
- Validar nonces
- Comprobar los permisos de usuario del lado del servidor
Cada acción debería preguntar: ¿Quién eres realmente?
6. Monitorea como un profesional paranoico
No necesitas miedo; necesitas visibilidad.
- Limitación de velocidad
- Detección de solicitudes repetidas
- Complementos de seguridad con registro de solicitudes
Los ataques de repetición son repetitivos por naturaleza, lo que los hace detectables.
Para desarrolladores de complementos (o programadores personalizados valientes)
Crédito adicional si:
- Verifique los roles de usuario, no solo los nonces
- Evite almacenar en caché formularios dinámicos
- Hacer que la lógica de pago sea idempotente (los duplicados fallan de forma segura)
- Firmas y marcas de tiempo de webhooks seguros
En el futuro estarás agradecido.
Conclusión final: los ataques de repetición son aburridos, pero peligrosos
Los ataques de repetición no aparecerán en los titulares.
Pero ellos en silencio dirán:
- Drenar dinero
- Sistemas de spam
- Socavar la confianza
Y los sitios de WordPress que los ignoran eventualmente aprenden por las malas.
En AIRSANG, Este tipo de pensamiento está integrado en nuestra forma de trabajar.
Nos centramos en sitios web transfronterizos, WordPress & Shopify diseño y estabilidad de la plataforma a largo plazo, no solo cómo se ve un sitio el día del lanzamiento.
Si está creando un sitio internacional o escalando el comercio electrónico, siga a AIRSANG.